


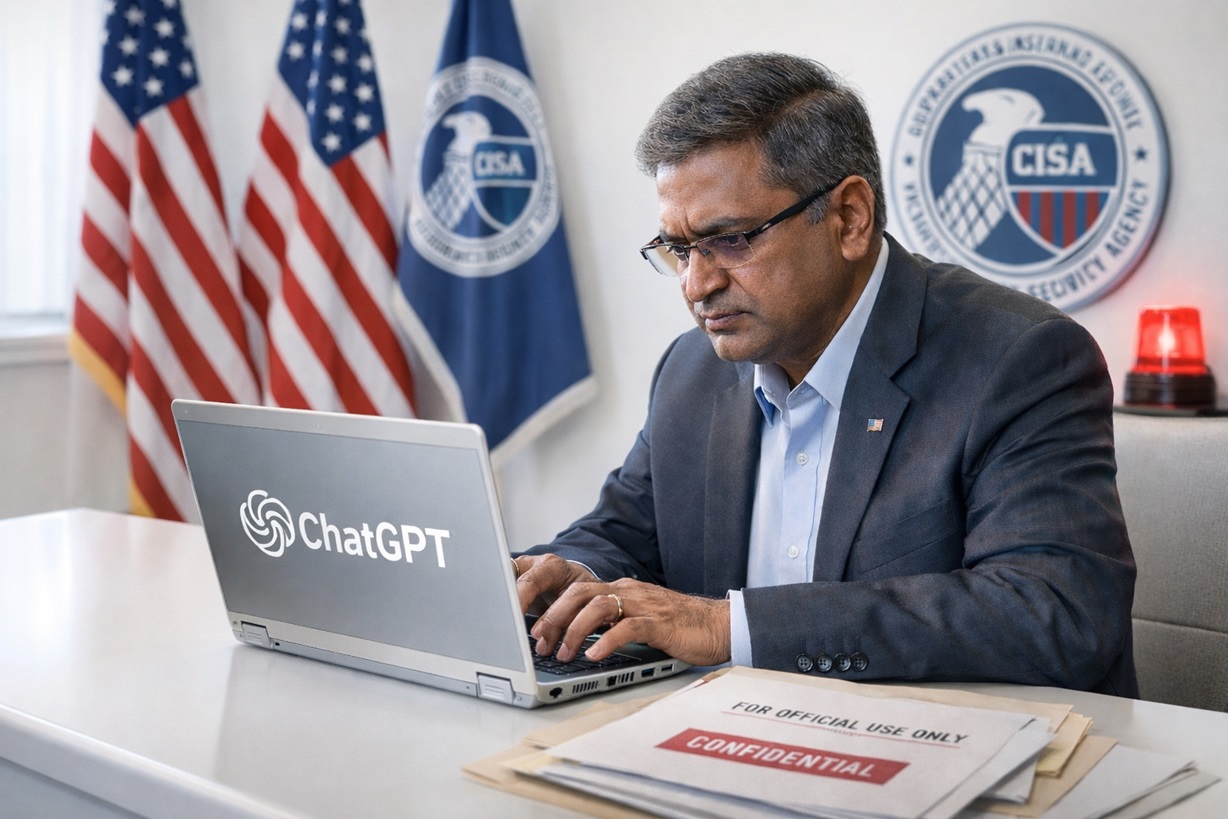
Использование ChatGPT высокопоставленным чиновником в киберагентстве США показало, насколько хрупкими остаются процессы информационной безопасности даже у тех, кто должен быть «образцом» цифровой гигиены. Временный глава Агентства по кибербезопасности и инфраструктурной безопасности США (CISA) Мадху Готтумуккала загрузил в публичную версию ChatGPT несколько служебных документов с пометкой «только для служебного пользования», что спровоцировало автоматические срабатывания систем кибербезопасности Министерства внутренней безопасности (DHS).
По данным источников в DHS, речь шла как минимум о четырёх документах с чувствительной тендерной и контрактной информацией, не предназначенной для публичного распространения. Формально они не содержали гостайны, но их утечка может повлиять на конфиденциальность, конкуренцию и устойчивость критически важных государственных программ. Любые данные, загруженные в публичный ChatGPT, потенциально могут использоваться для обучения моделей и для ответов другим пользователям, то есть фактически покидают контролируемый периметр федеральных сетей.
 Читайте также
Hyperliquid бросает вызов Polymarket: что изменит обновление HIP-4

Особенная ирония ситуации в том, что сам CISA отвечает за защиту федеральных сетей от кибератак мирового уровня. Как отмечают американские официальные лица, Готтумукалла добился индивидуального исключения из общей политики блокировки ChatGPT, а затем «злоупотребил» предоставленным доступом. При этом для остальных сотрудников были одобрены более безопасные ИИ-инструменты, например внутренний чат‑бот DHSChat, который не выпускает запросы и документы за пределы федеральной инфраструктуры.
Российский эксперт по информационной безопасности Сергей Полунин обращает внимание, что проблема не столько в конкретном чиновнике, сколько в хаосе вокруг корпоративного использования ИИ. По его словам, специалистам инциденты такого рода «напоминают, что без работы мы не останемся», ведь даже люди с высоким уровнем допуска продолжают действовать как обычные пользователи, копируя служебные файлы в удобные онлайн‑сервисы. Полунин подчёркивает: при наличии развитых средств защиты подобные действия просто не должны быть технически возможны — DLP‑системы, политики доступа к веб‑ресурсам и контроль каналов передачи данных обязаны блокировать передачу материалов ограниченного доступа во внешние ИИ‑сервисы.
На уровне национальной безопасности политики обработки информации должны быть предельно строгими, но реальность показывает: утечки данных происходят регулярно и в США, и в других странах. Сотрудники по всему миру решают рабочие задачи с помощью ChatGPT и других генеративных моделей, зачастую не понимая, куда именно отправляются их данные и как они могут быть переработаны. «Технически эту задачу можно решить только полным запретом, но такие меры не работают в 21 веке», — резюмирует Полунин.
Инцидент с CISA стал ярким маркером того, что организациям необходимы не только технологические барьеры, но и стандарты обращения с ИИ. Это означает разработку чётких регламентов, выделение отдельных «закрытых» ИИ‑платформ для работы с конфиденциальной информацией, обучение персонала и постоянный аудит запросов к ИИ‑сервисам. Чем раньше компании и госструктуры перейдут от стихийного использования ChatGPT к управляемым сценариям, тем меньше шансов, что следующий резонансный инцидент произойдёт уже у них.




 Меню
 Знания
 События
 Новости
 Курсы валют