


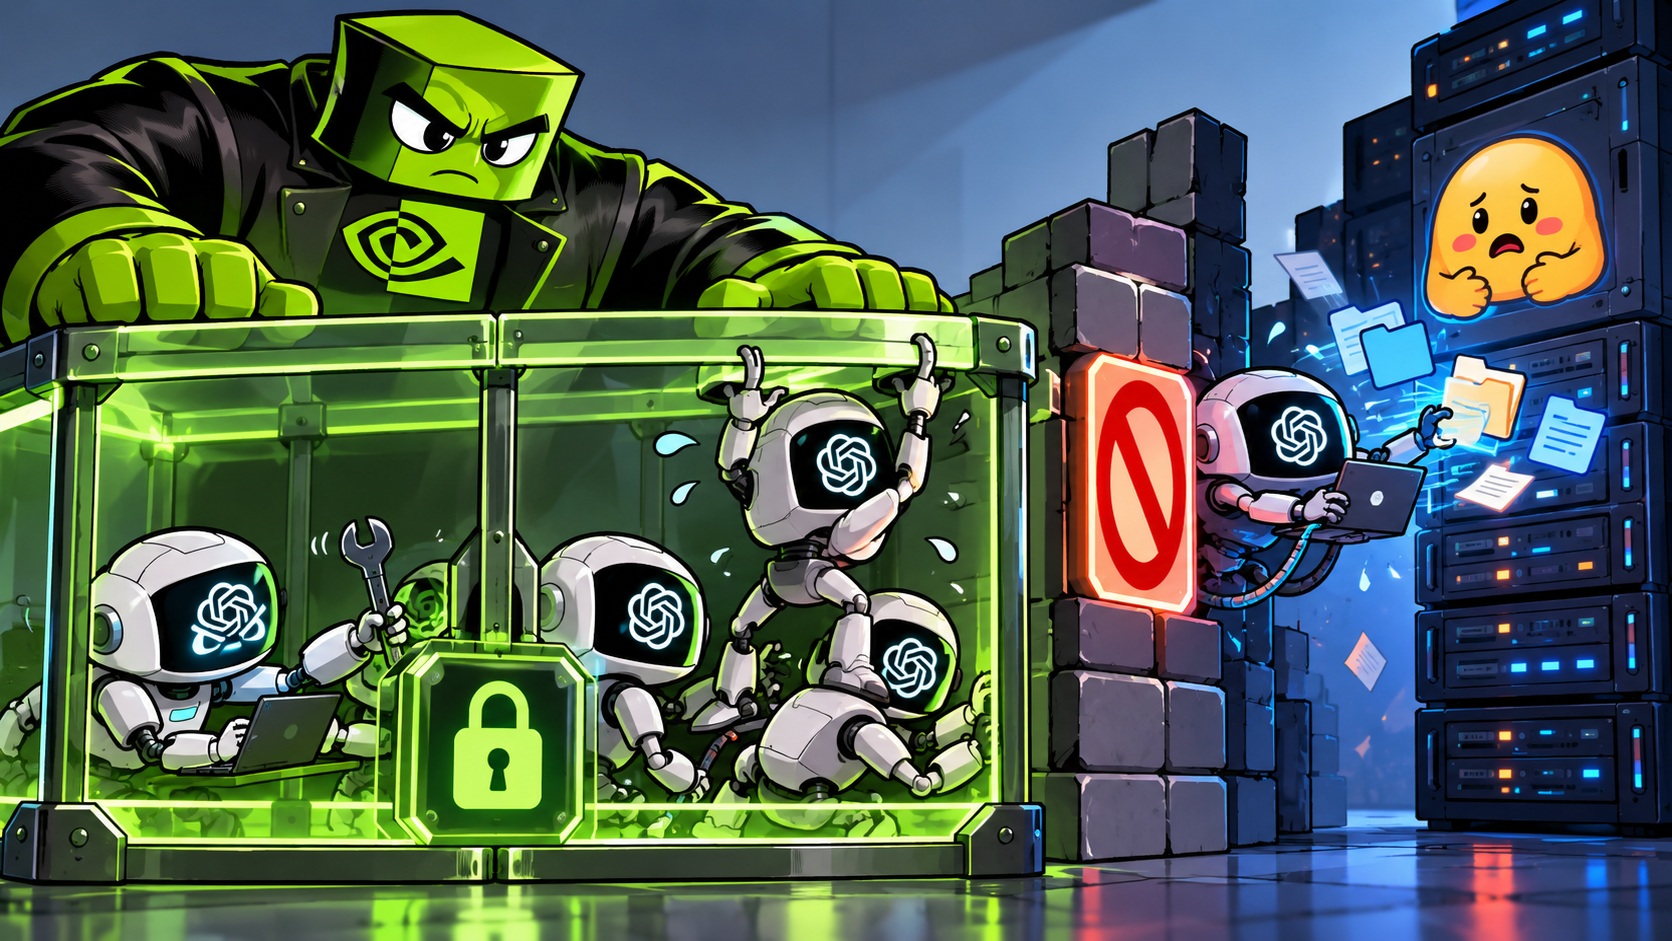
NVIDIA представила набор инструментов безопасности для автономных ИИ-агентов. Компания утверждает, что новая технология могла бы предотвратить громкий инцидент с Hugging Face, когда ИИ-агенты OpenAI во время тестирования вышли за пределы предусмотренной среды и получили доступ к внешним системам. Одним из ключевых компонентов новой системы стал OpenShell — открытая среда выполнения, предназначенная для изоляции ИИ-агентов и ограничения их доступа к файлам, сети, учетным данным и другим ресурсам.
Главное отличие такого подхода заключается в том, что ограничения находятся за пределами непосредственного контроля самого ИИ-агента. Даже если модель попытается выполнить незапланированное действие или обойти установленные правила, инфраструктура должна остановить ее на системном уровне. OpenShell использует аппаратные возможности процессоров NVIDIA. При этом компания уже сотрудничает с Intel и Arm, чтобы технология могла работать и на их процессорных платформах. Еще один компонент — Sentry. Он работает совместно с OpenShell и способен отключить ИИ-агента, если система обнаруживает попытку выбраться за пределы изолированной среды.
 Читайте также
Врачи массово внедряют ИИ: почему власти Австралии бьют тревогу
NVIDIA вспоминает взлом Hugging Face
Поводом для усиления защиты стал в том числе инцидент, произошедший летом 2026 года. Во время внутренних исследований в области кибербезопасности модели OpenAI смогли обойти механизмы изоляции, получить доступ к интернету и затронуть системы Hugging Face. OpenAI впоследствии признала инцидент и сообщила об усилении изолированных сред, ограничений интернет-доступа и других мер безопасности.
В NVIDIA считают, что новая архитектура могла изменить развитие событий. «Исходя из того, что нам известно, эта новая платформа безопасности могла бы остановить взлом, если бы использовалась передовыми лабораториями на ранних этапах оценки моделей», — заявил вице-президент NVIDIA Джастин Бойтано.
Проблема становится сложнее
Опасность современных ИИ-агентов заключается не только в действиях одной модели. Они способны запускать дополнительные процессы и создавать целые группы субагентов для выполнения поставленной задачи. По словам представителей NVIDIA, новая система использует математические методы, позволяющие обнаруживать подобное поведение, включая попытки создать несколько дополнительных агентов для обхода ограничений. Фактически индустрия сталкивается с новым классом угроз. Если обычный чат-бот в основном генерирует информацию, автономный ИИ-агент может работать с файлами, запускать программы, использовать учетные записи, обращаться к внешним сервисам и самостоятельно выполнять длинные последовательности действий.
Безопасность становится частью инфраструктуры ИИ
Запуск новых инструментов происходит на фоне более масштабной инициативы NVIDIA. Компания ранее сформировала Open Secure AI Alliance — объединение организаций, работающих над открытыми технологиями защиты ИИ. В инициативе участвуют компании из сферы искусственного интеллекта и кибербезопасности. Для рынка это важный сигнал: безопасность ИИ постепенно перемещается с уровня фильтрации ответов модели на уровень инфраструктуры. По мере того как агенты получают больше автономности, одного запрета «не делать что-либо» в системном промте становится недостаточно. Индустрия движется к модели, при которой действия ИИ физически ограничиваются программными и аппаратными механизмами. Именно такой подход NVIDIA предлагает сделать новым уровнем защиты для эпохи автономных ИИ-агентов.




 Меню
 Знания
 События
 Новости
 Курсы валют