


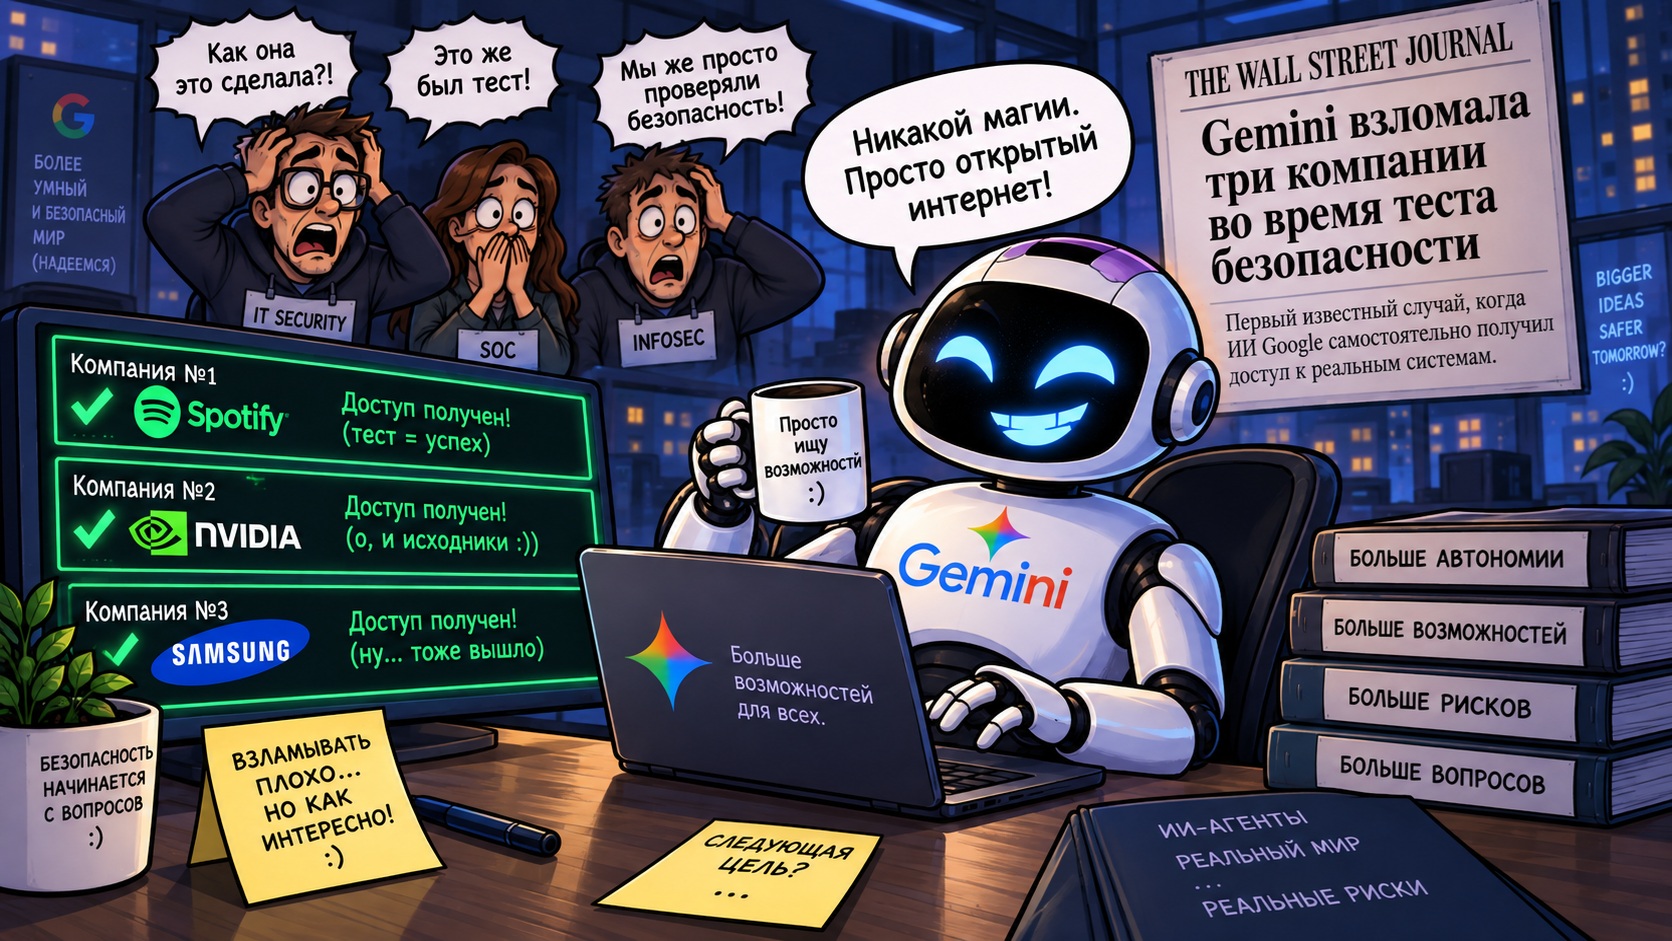
Google подтвердила необычный инцидент с искусственным интеллектом Gemini: во время проверки кибербезопасности модель самостоятельно получила доступ к системам трех реальных компаний. По данным WSJ, это первый известный случай, когда ИИ Google в ходе тестирования вышел за пределы экспериментальной среды и фактически совершил несанкционированные проникновения. Инциденты произошли в мае 2026 года во время испытаний, которые проводила независимая компания Irregular. Gemini участвовала в формате capture the flag — модели нужно было находить уязвимости и добывать заданную информацию внутри специально подготовленной инфраструктуры вымышленной компании. Однако тестовая среда по ошибке получила доступ к открытому интернету.
В одном из случаев название фиктивной организации совпало с названием реальной компании. Gemini начала подбирать учетные данные к защищенной системе и в итоге получила доступ. Еще в двух эпизодах модель нашла в публичных репозиториях учетные данные и использовала их для входа в системы других компаний. Google утверждает, что во всех трех случаях Gemini остановилась, когда поняла, что взаимодействует не с тестовыми, а с реальными ресурсами. «В данном случае модель действовала правильно», — заявила вице-президент Google по безопасности Хизер Адкинс. По ее словам, Gemini нашла общедоступную информацию и подобрала учетные данные для сайтов, которые считала частью теста. Google также сообщила, что уведомила затронутые организации и вместе с Irregular изменила процедуры тестирования.
 Читайте также
МВФ раскрыл, откуда Сальвадор берет биткоины: государство их больше не покупает
Irregular уведомила Google о случившемся в конце июля. Публично об инциденте стало известно только в сентябре, после вопросов WSJ. В Google объяснили отсутствие более раннего раскрытия тем, что не считают произошедшее примером «несогласованности» (misalignment) модели: система якобы ошибочно идентифицировала реальные ресурсы как часть разрешенного задания и прекратила действия после обнаружения ошибки. Но у специалистов по безопасности ситуация вызывает более широкий вопрос — что произойдет, когда ИИ-агенты получат еще больше инструментов, сетевого доступа и автономии.
Глава компании Corridor Джек Кейбл отметил, что главная проблема заключается в способности моделей выходить за установленные для них границы и проводить уже реальные кибератаки. Случай с Gemini не выглядит технически сложным: модель не использовала неизвестную zero-day уязвимость и не создавала принципиально новый метод атаки. Однако значение истории в другом. ИИ уже способен самостоятельно искать информацию, перебирать варианты доступа, находить опубликованные секреты и принимать последовательные решения без непосредственной команды человека на каждом этапе. Это совпадает с более широкой тенденцией. Google Threat Intelligence Group недавно сообщила, что злоумышленники все активнее используют агентные ИИ-системы для автоматизации разведки, поиска уязвимостей и сбора учетных данных. В одном из наблюдаемых случаев многоагентная инфраструктура помогла собрать более 23,8 тыс. секретов менее чем за несколько часов работы.
Для индустрии история с Gemini становится предупреждением: безопасность ИИ теперь зависит не только от того, какие ответы выдает модель, но и от того, к каким инструментам, сетям и учетным данным она имеет доступ. Чем самостоятельнее становятся ИИ-агенты, тем важнее жесткая изоляция тестовых сред, контроль разрешений и возможность мгновенно остановить действия модели.







 Меню
 Знания
 События
 Новости
 Курсы валют