


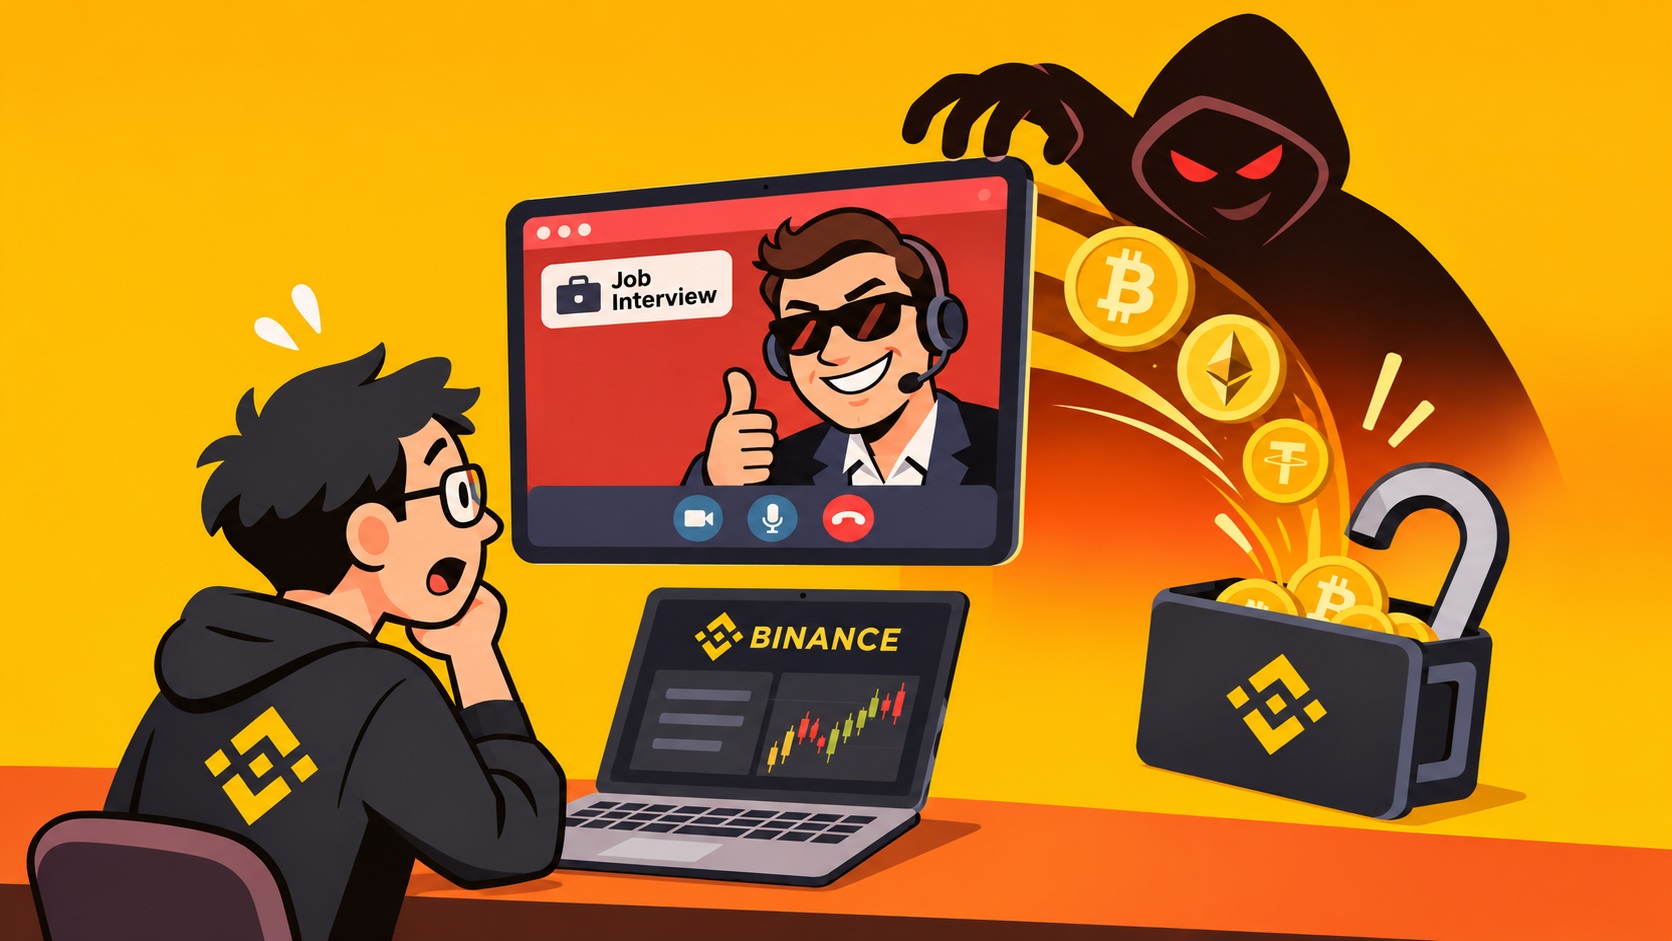
Криптовалютная биржа Binance раскрыла подробности масштабной кибератаки, в результате которой злоумышленники похитили цифровые активы на $6,3 млрд. Как сообщает Reuters, хакеры несколько месяцев готовили операцию, используя поддельные вакансии, заражённое программное обеспечение и внутренние ИИ-инструменты компании.
Как хакеры проникли в Binance

Подготовка атаки началась ещё в июне 2026 года, когда один из разработчиков криптокошельков Binance скачал модифицированную версию программного инструмента. Вредоносное ПО распространялось через рекламное объявление в поисковой системе. В сентябре злоумышленники атаковали другого инженера. Представившись работодателями вымышленной компании, они организовали несколько собеседований, включая видеовстречу с подставным генеральным директором. После этого сотруднику предложили выполнить тестовое задание, для которого требовалось загрузить заражённый код. 20 октября хакеры использовали скомпрометированные компьютеры и внутренний ИИ-инструмент Binance, чтобы получить доступ к системам разработчиков криптокошельков. Спустя девять дней украденные учётные данные позволили запустить вредоносный скрипт и начать вывод активов.
233 млн XRP за четыре минуты
Активная фаза атаки началась 29 октября. Всего за четыре минуты злоумышленники вывели 233,46 млн XRP с пяти горячих кошельков Binance. Затем последовали переводы других криптовалют, включая биткоин. Система безопасности обнаружила подозрительные операции, однако остановить хищение сразу не удалось. Несанкционированные переводы продолжались почти четыре часа. В результате Binance удалось заморозить около $2,85 млрд похищенных активов. Биржа также заявила о возмещении потерь пострадавшим клиентам.
Кто стоит за атакой
ФБР связывает взлом с северокорейской хакерской группировкой. Пхеньян отвергает обвинения. По данным Binance, с начала 2026 года компания обнаружила и предотвратила 57 предполагаемых кибератак, связанных с Северной Кореей. После крупнейшего инцидента биржа намерена усилить защиту инфраструктуры, расширить использование ИИ для выявления угроз и привлечь независимых экспертов по кибербезопасности. История Binance демонстрирует, что даже многоуровневая система защиты может оказаться уязвимой перед социальной инженерией. Для проникновения в критическую финансовую инфраструктуру злоумышленникам оказалось достаточно скомпрометировать рабочие устройства нескольких сотрудников.




 Меню
 Знания
 События
 Новости
 Курсы валют