


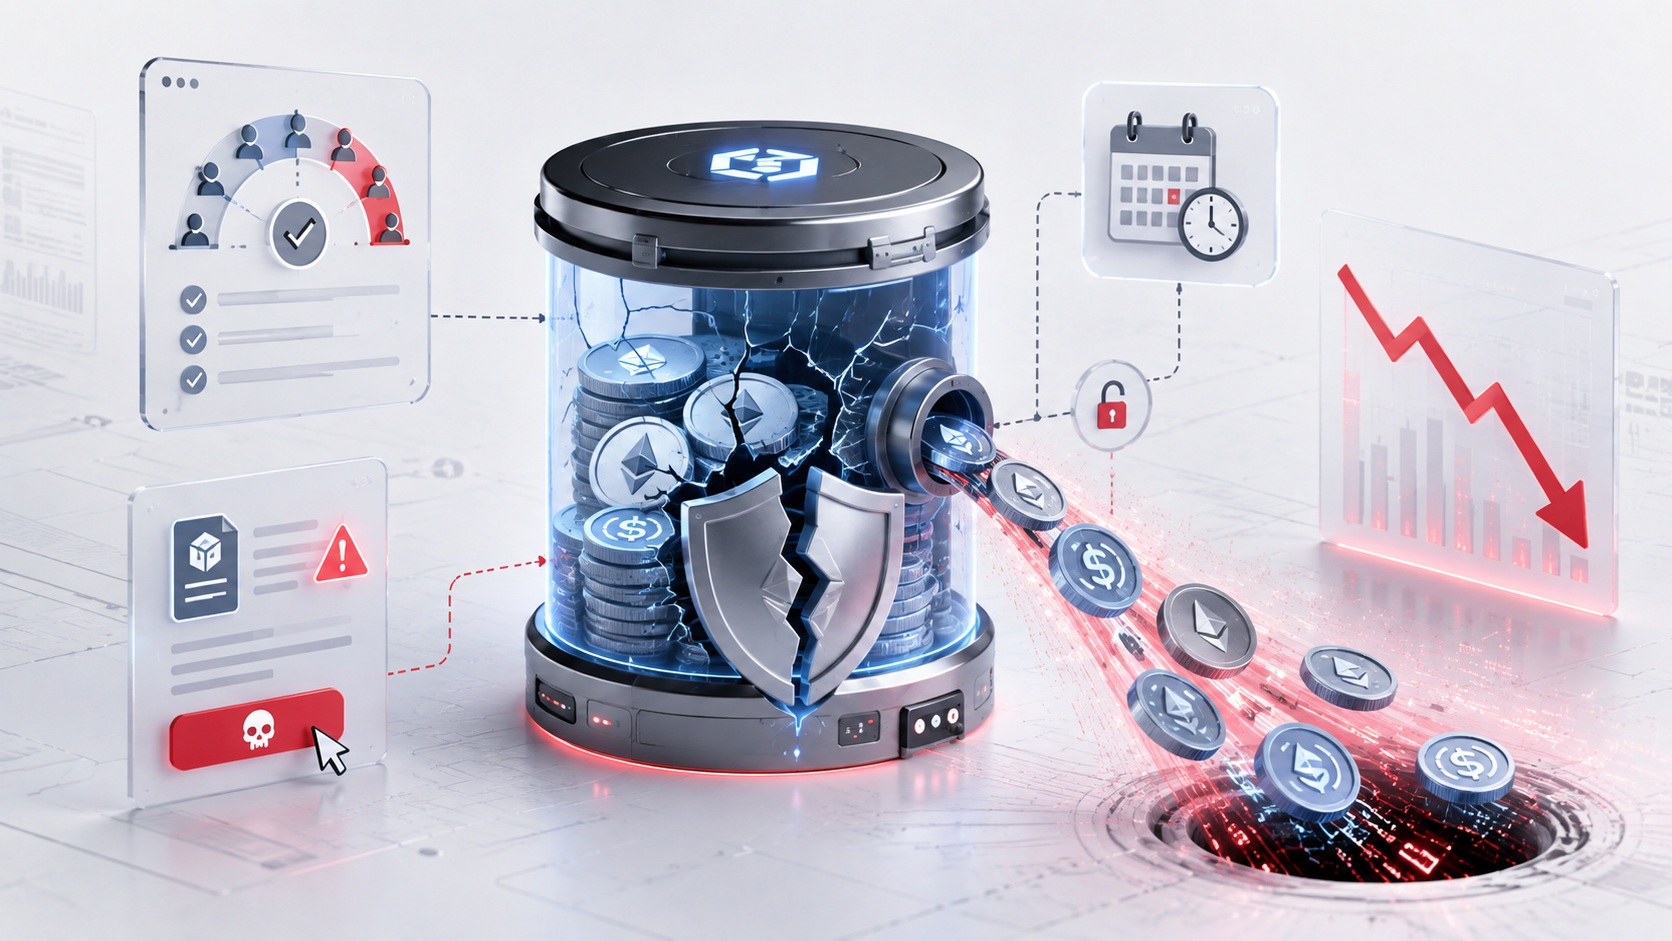
DeFi-протокол Term Finance потерял около $8,5 млн в результате необычной атаки: злоумышленник воспользовался не ошибкой в смарт-контракте, а механизмом управления хранилищами. Инцидент произошел 23 августа и затронул стратегические хранилища проекта на Ethereum. Разработчик протокола Term Labs подтвердил проблему, заявив: «Мы знаем об эксплойте системы управления, затронувшем хранилища Term». На момент публикации команда не раскрыла окончательный размер ущерба и пообещала предоставить подробности после расследования. По оценке блокчейн-компаний PeckShield и CertiK, общие потери составили примерно $8,5 млн. Злоумышленник вывел около 2843 ETH стоимостью примерно $6,9 млн и еще 1,68 млн USDC. Позже USDC были обменены примерно на такое же количество DAI. PeckShield отследила средства до одного адреса, а исходные кошельки атакующего ранее получили ETH через криптомиксер Tornado Cash.
Term Finance специализируется на кредитовании с фиксированной процентной ставкой — модели, которая должна сделать DeFi-кредиты более предсказуемыми для заемщиков и поставщиков капитала. Помимо собственных кредитных рынков, проект использует хранилища, автоматически распределяющие средства между различными стратегиями доходности. Именно этот слой инфраструктуры и оказался целью атаки.
 Читайте также
Экс-исследователь Google DeepMind предупредил, что ИИ может уничтожить человечество
Как удалось обойти защиту Term Finance
Главная особенность атаки Term Finance — ее механизм. “Strategy Vaults” представляют собой токенизированные хранилища стандарта ERC-4626, построенные на инфраструктуре Yearn V3. Они распределяют капитал между рынками кредитования Term с фиксированной ставкой и другими DeFi-протоколами с плавающей доходностью. Однако Yearn подчеркнула, что проблема возникла не в стандартной архитектуре Yearn V3, а в специальной обвязке управления Term. Компания заявила, что обычные хранилища Yearn не затронуты. В Term Finance существовала многоступенчатая система защиты. Изменения параметров хранилищ проходили через механизм управления, поставщики ликвидности могли наложить вето на предложенную транзакцию. Кроме того, перед исполнением была предусмотрена семидневная задержка.
Тем не менее защита не сработала. On-chain-разбор DeFiPrime показывает, что вредоносное предложение несколько дней находилось в блокчейне без вето. В его коде содержалась команда, которая фактически обнуляла дополнительную семидневную задержку, после чего средства можно было вывести. Исследователи отмечают, что одна из ключевых проблем могла заключаться именно в том, кто имел право создавать такие предложения и насколько активно участники следили за очередью governance-транзакций.
Атака уничтожила большую часть TVL хранилищ
Масштаб потерь для Term Finance оказался значительным. Перед атакой TVL хранилищ составлял около $12,45 млн. Потеря примерно $8,55 млн соответствует почти 68% средств, заблокированных в этом продукте, и практически всему TVL хранилищ Term Finance в сети Ethereum. Общий TVL протокола до инцидента оценивался примерно в $25,8 млн. Governance-атаки для DeFi далеко не новость. В 2022 году Beanstalk потерял около $182 млн в результате атаки с использованием срочного кредита, а в 2026 году злоумышленник потратил всего около $1800 на токены, чтобы провести опасное предложение в Moonwell. Такие случаи показывают, что контроль над голосованием иногда может быть не менее критичным, чем уязвимость в коде.
Это уже не первый серьезный инцидент проекта. В апреле 2025 года ошибочная настройка оракула привела к некорректным ликвидациям и убытку около $1,6 млн. Тогда Term удалось вернуть более $1 млн, а оставшуюся сумму команда обещала покрыть из казначейства. Новая атака показывает слабое место DeFi, которое нельзя устранить только аудитом смарт-контрактов. Даже безопасный код не гарантирует сохранность средств, если управление позволяет провести опасное решение, а предусмотренные механизмы контроля остаются без реакции. Для DeFi-проектов это еще одно напоминание: управление протоколом само по себе является частью его системы безопасности.





 Меню
 Знания
 События
 Новости
 Курсы валют