


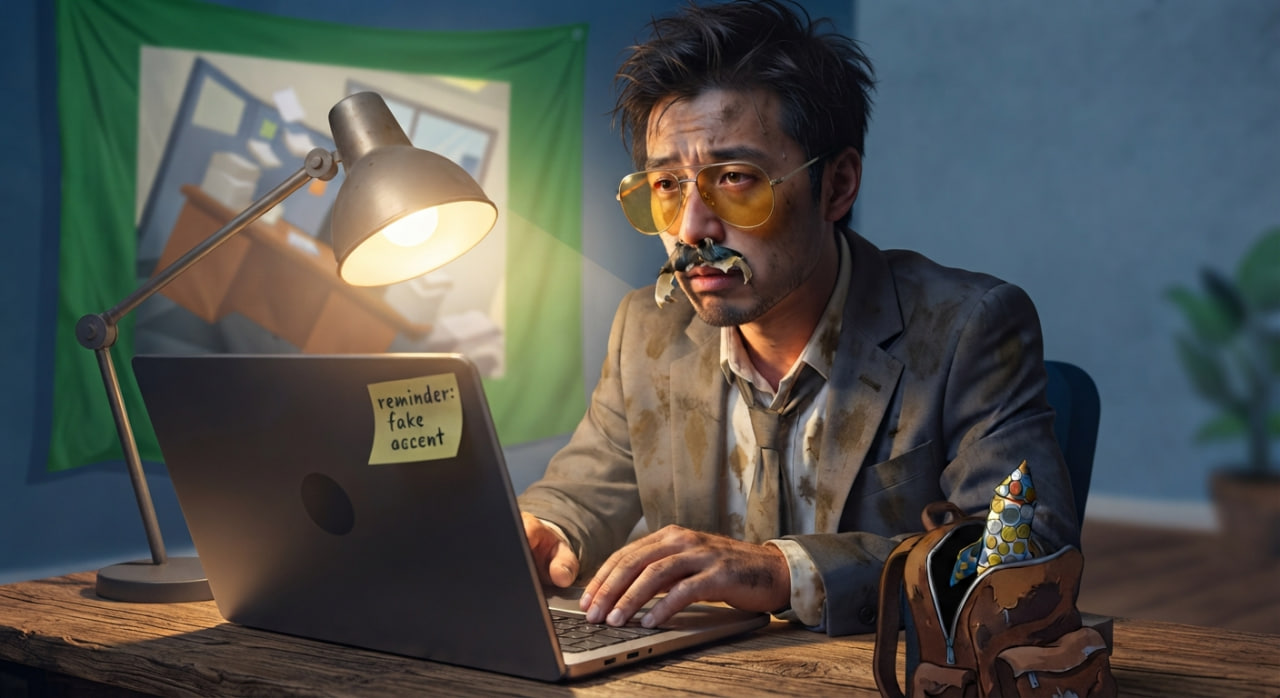
Раньше северокорейские мошенники охотились почти исключительно на IT-вакансии. Они выдавали себя за программистов. Теперь схема расширилась. По данным компании Huntress, поддельные резюме от их имени идут в продажи, маркетинг и даже медицину.
Причин несколько. В IT-сфере мошенников уже хорошо изучили, поэтому там их чаще ловят. ИИ-инструменты вроде ChatGPT и генерации голоса и видео позволяют правдоподобно выступать даже в ролях, в которых человек на самом деле не разбирается. А в здравоохранении и продажах личность кандидатов проверяют не так строго, как в IT.
 Читайте также
Xbox вводит лимиты на облачный гейминг. Почему?

Цели у мошенников разные и часто растут по ходу дела. Базовый уровень — просто зарплата, которую переводят режиму на ракетную и ядерную программу. Если появляется доступ к внутренним системам, в ход идет кража данных: медицинских записей, платежной информации, а иногда и сведений о чувствительных технологиях. После разоблачения и увольнения некоторые бывшие сотрудники требуют от компании выкуп за неразглашение украденного. А иногда цель вообще не деньги здесь и сейчас, а закрепиться внутри инфраструктуры компании ради будущей атаки.
Схему называют IT worker scheme, хотя название уже не отражает суть. Исследователи используют для нее разные кодовые имена: Famous Chollima, Jasper Sleet, PurpleDelta. Суть одна: тысячи людей с поддельными личностями массово рассылают отклики по всему миру.
Для трудоустройства мошенники используют краденые личные данные, поддельные документы и записанные или сгенерированные ИИ видео на собеседованиях. Ответы на вопросы часто готовит ChatGPT, чтобы речь звучала естественно.
Один из самых громких кейсов раскрыл Минюст США. Через подставные фирмы Yanbian Silverstar в Китае и Volasys Silverstar в России за шесть лет устроилось не менее 130 человек. Внутри их называли «ИТ-воинами» и требовали зарабатывать по $10 тысяч в месяц с каждого. В сумме схема принесла около $88 млн, не считая денег от вымогательства.
Есть и обратная сторона схемы внутри стран-жертв. Весной этого года двух граждан США приговорили к полутора годам тюрьмы за организацию «лэптоп-фермы». Это квартира или офис, куда компании присылают рабочие ноутбуки, а местные помощники подключают к ним удаленный доступ для настоящих операторов.
Несколько случаев стали почти хрестоматийными. Компания KnowBe4, которая сама учит сотрудников распознавать мошенников, наняла такого работника. В первый же день на его ноутбук начали грузить вредоносное ПО. А фирма HYPR, специализирующаяся на защите цифровой личности, разоблачила похожего кандидата по мелким нестыковкам: он отказывался включать камеру и провалил тест распознавания лица.
Главная сложность для служб безопасности в том, что схема не похожа на обычную кибератаку. Мошенники не взламывают системы. Они просто проходят найм и затем реально выполняют работу, часто вполне добросовестно. Это делает их почти незаметными для защиты, настроенной на поиск вредоносного кода, а не поддельного человека.




 Меню
 Знания
 События
 Новости
 Курсы валют