


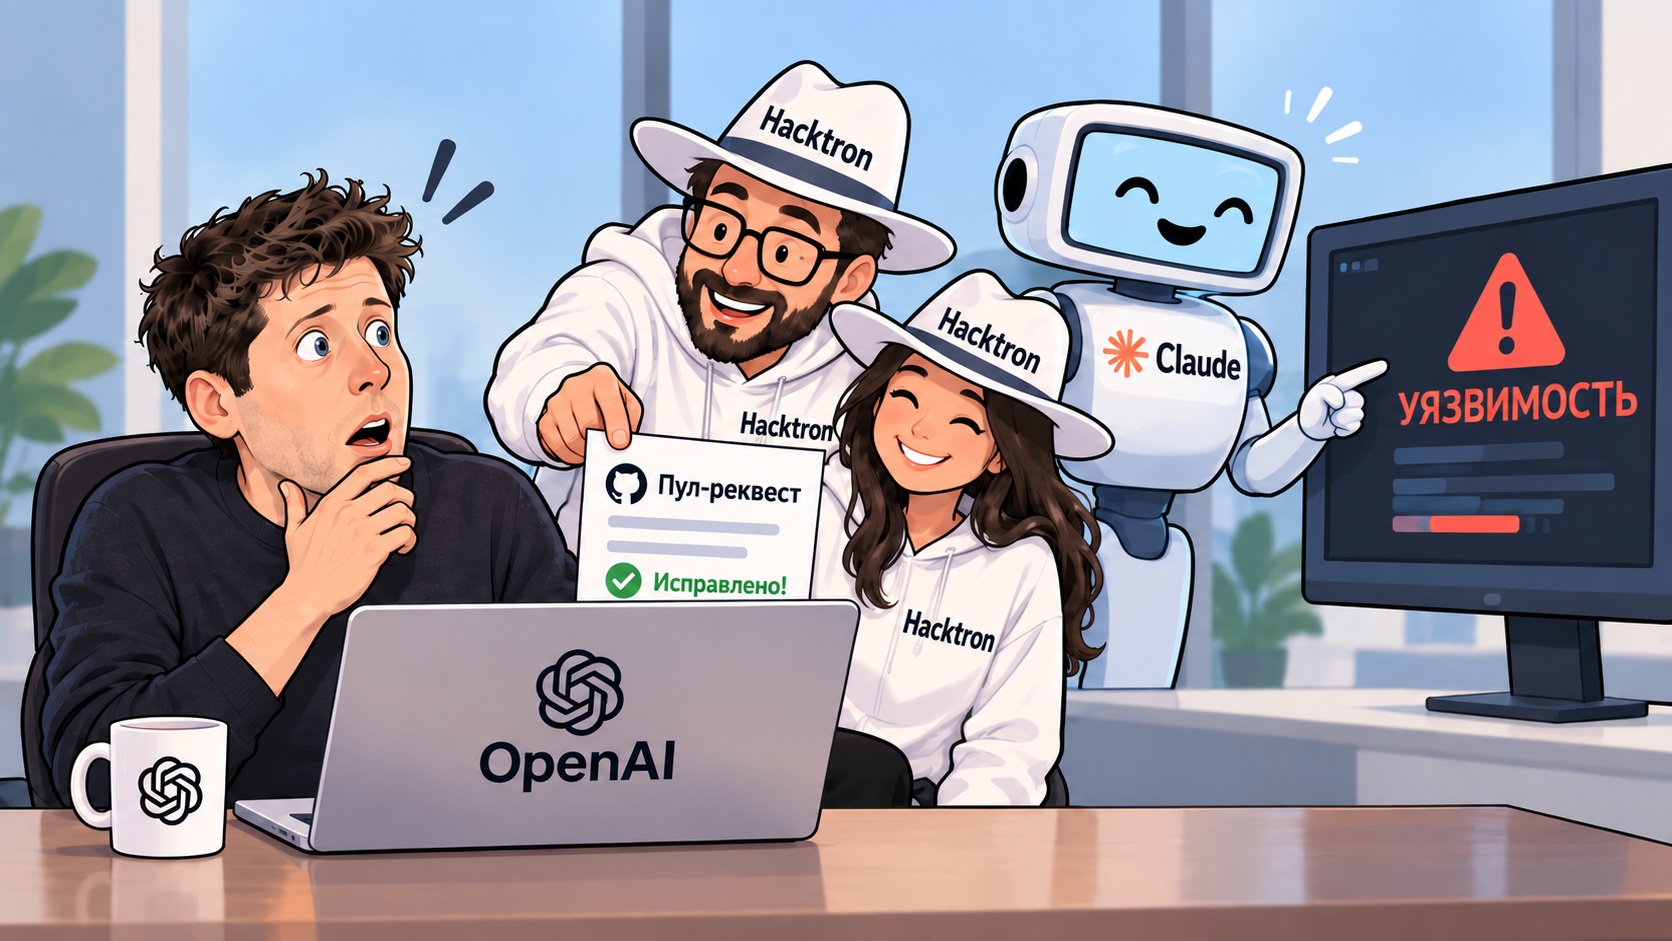
Команда специалистов по кибербезопасности Hacktron AI обнаружила цепочку критических уязвимостей, которая позволила получить доступ к аккаунтам сотрудников OpenAI, ChatGPT, Codex и внутренним репозиториям компании в GitHub. Самое примечательное в истории — значительную часть работы по поиску и созданию эксплойта исследователям помог выполнить конкурент ChatGPT — модели Claude от Anthropic. Атака началась с форума community.openai, работающего на платформе Discourse. Исследователи изучили механизм обработки изображений HEIC и HEIF и обнаружили проблему в библиотеке `libheif`. Claude Opus 4.8 помог установить, что в установленной версии отсутствовали некоторые исправления безопасности. В результате ошибка переполнения памяти могла использоваться для выполнения произвольного кода.
От картинки до аккаунта сотрудника OpenAI
 Читайте также
Чип в мозге: как нейроинтерфейсы Neuralink и Paradromics изменят тело человека

Сначала Hacktron удалось получить RCE — удалённое выполнение кода — на инфраструктуре Discourse. Однако настоящая опасность появилась из-за второй проблемы: некорректной конфигурации системы единого входа OpenAI SSO. По словам исследователей, цепочка уязвимостей позволяла захватывать аккаунты пользователей форума без дополнительных действий со стороны жертвы. В случае сотрудников компании это потенциально открывало доступ к подключённым к ChatGPT и Codex сервисам — GitHub, Slack, электронной почте и другим корпоративным ресурсам. Hacktron утверждает, что команда получила доступ к аккаунту сотрудника OpenAI, чей Codex был связан с корпоративной организацией GitHub. Чтобы доказать возможность проникновения, но не просматривать секретный код, исследователи попросили Codex создать безобидный запросы на извлечение (pull request) во внутреннем монорепозитории OpenAI. После этого дальнейшее тестирование прекратили.
Claude Opus 5 оказался заметно сильнее
Отдельный интерес представляет роль искусственного интеллекта. Opus 4.8 смог найти уязвимое место и создать работающий вариант эксплойта при отключённой ASLR, однако сделать его стабильным в реальной конфигурации модели не удалось. Ситуация изменилась после выхода Claude Opus 5. По данным Hacktron, новая модель за несколько часов построила рабочий ARM64-эксплойт, а затем помогла адаптировать его под x86-64 и конфигурацию Discourse. В итоге исследователи получили стабильный RCE. Вся цепочка от первоначального обнаружения проблемы до подтверждения доступа к внутреннему репозиторию OpenAI заняла менее 72 часов. OpenAI сообщила об исправлении проблемы примерно через 14 часов после получения отчёта, а позднее выплатила Hacktron $6500 вознаграждения по программе Bug Bounty.
При этом часто упоминаемые расходы примерно в $3000 относятся не только к атаке на OpenAI. Hacktron заявляет, что весь двухмесячный проект HEIF Heist, включавший исследования инфраструктуры Slack, Meta, Zoom и других компаний, обошёлся менее чем в $3000 на токены ИИ-моделей. История демонстрирует новую реальность кибербезопасности: ИИ уже способен не просто искать подозрительный код, а помогать превращать сложные ошибки памяти в практически применимые эксплойты. При этом сами исследователи подчёркивают, что работа не была полностью автономной — квалифицированные специалисты всё ещё играли ключевую роль.






 Меню
 Знания
 События
 Новости
 Курсы валют