


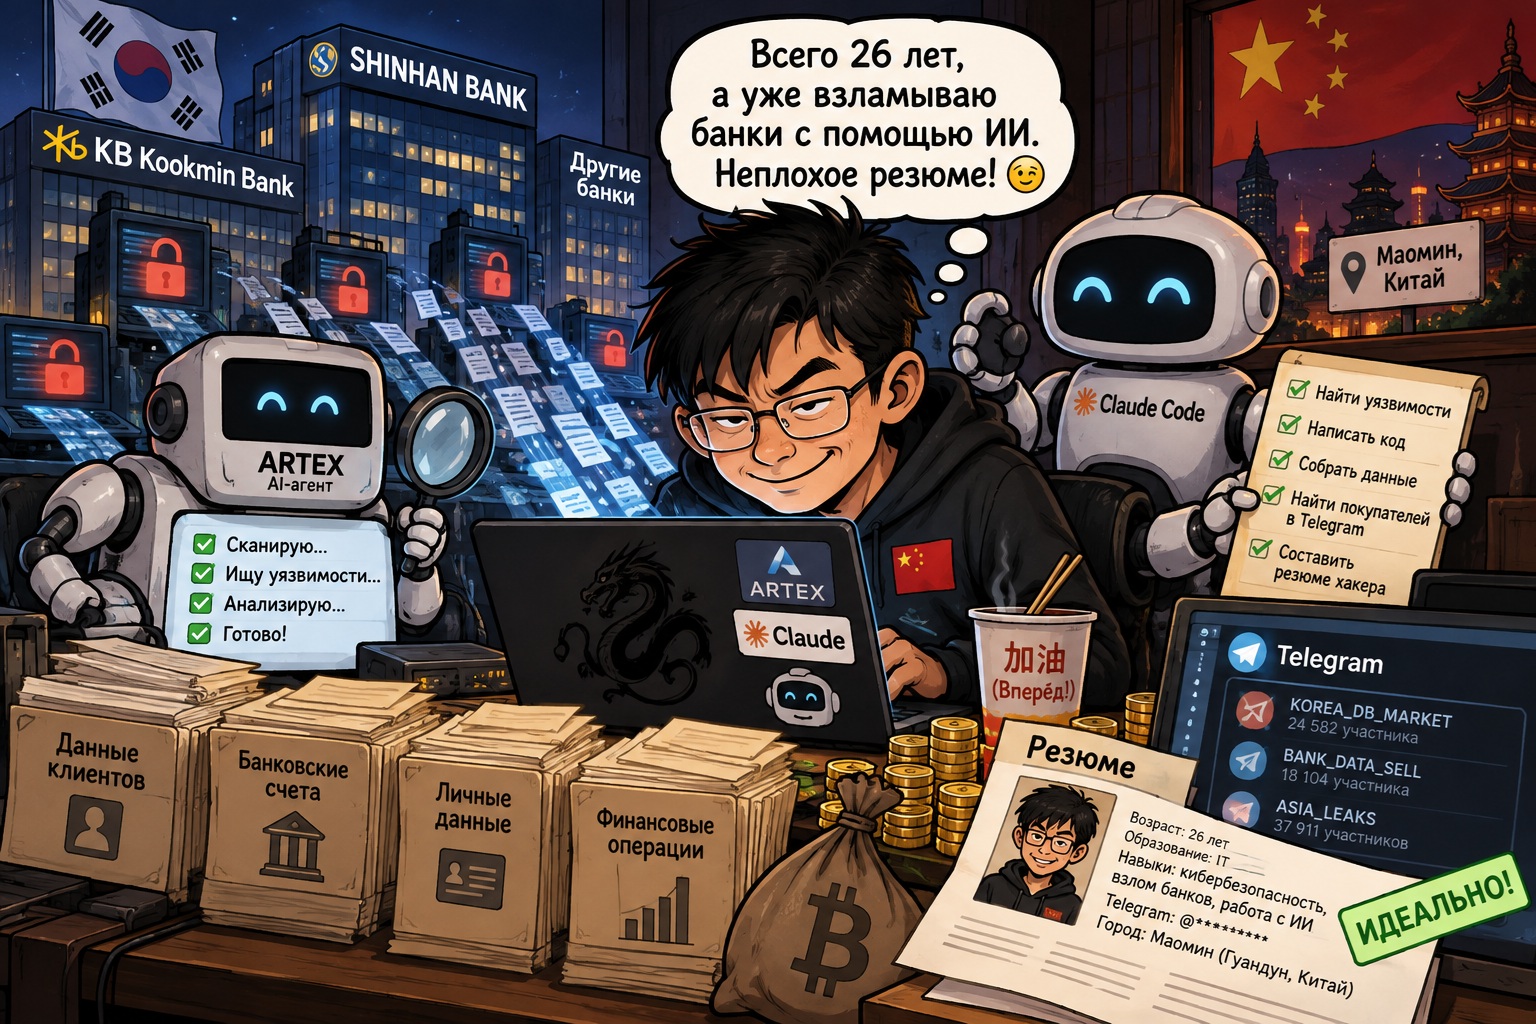
В Южной Корее расследуют серию кибератак на финансовые учреждения, в которых использовались искусственный интеллект и автономные ИИ-агенты. По данным компании CrowdStrike, за взломами может стоять один 26-летний злоумышленник из Китая, применявший инструменты ARTEX и Claude Code.
Один хакер атаковал несколько банков с помощью ИИ
 Читайте также
Кевин Уорш дал рынкам жесткий сигнал: что теперь ждет биткоин

С конца сентября по начало октября 2026 года кибератакам подверглись не менее девяти южнокорейских банков. Среди пострадавших — Shinhan Bank и KB Kookmin Bank. По подтверждённым данным, утечка затронула около 25 тысяч клиентов Shinhan Bank и 119 клиентов KB Kookmin Bank. Специалисты CrowdStrike установили, что предполагаемый злоумышленник использовал китайский инструмент ARTEX совместно с языковой моделью Claude от Anthropic. Такая комбинация позволяет автоматизировать поиск уязвимостей и выполнение отдельных этапов кибератаки.
Как ИИ помог хакеру
ARTEX — открытый ИИ-агент для тестирования безопасности компьютерных систем. Он способен взаимодействовать с различными языковыми моделями, включая ChatGPT, Claude и DeepSeek.
Инструмент изначально предназначен для исследования уязвимостей, однако злоумышленник предположительно использовал его для атак на банковскую инфраструктуру. В ходе расследования CrowdStrike обнаружила цифровые следы работы с Claude Code. Выяснилось, что подозреваемый обращался к ИИ с просьбами:
— Найти площадки для продажи украденных данных корейских пользователей.
— Отыскать Telegram-группы, связанные с торговлей базами данных.
— Составить резюме специалиста по кибербезопасности с описанием результатов своей деятельности.
Именно последний запрос мог помочь установить личность предполагаемого хакера. В созданном резюме фигурировали возраст, образование, Telegram-аккаунт и местонахождение — город Маомин в китайской провинции Гуандун.
При этом личность злоумышленника окончательно не подтверждена. CrowdStrike оценивает свою версию о китайскоязычном происхождении и финансовой мотивации атакующего со средней степенью уверенности.
Южная Корея усиливает киберзащиту
Президент Южной Кореи Ли Чжэ Мён потребовал усилить защиту финансового сектора после сообщений об использовании искусственного интеллекта в банковских взломах. Власти организовали круглосуточное реагирование на киберугрозы, а финансовым организациям рекомендовали активнее использовать ИИ для обнаружения атак.
Представитель МИД Китая Мао Нин заявила, что ведомству неизвестны обстоятельства расследования, подчеркнув, что Китай выступает против хакерской деятельности.
Почему это опасный прецедент
Главная угроза заключается не только в утечке персональных данных, но и в масштабируемости атак. Раньше для одновременного взлома нескольких банков требовались значительные технические ресурсы и команда специалистов. Теперь один человек, использующий ИИ-агентов, потенциально способен автоматизировать разведку, поиск уязвимостей и часть операций по проникновению в системы. Это существенно снижает порог входа в киберпреступность и позволяет увеличивать количество атак без пропорционального роста затрат.
Случай в Южной Корее демонстрирует новую модель киберугроз. Искусственный интеллект превращается из вспомогательного инструмента программистов в средство масштабирования хакерских операций. В ближайшие годы банкам придётся защищаться не только от людей, но и от автоматизированных ИИ-систем, способных проводить атаки практически непрерывно.




 Меню
 Знания
 События
 Новости
 Курсы валют