


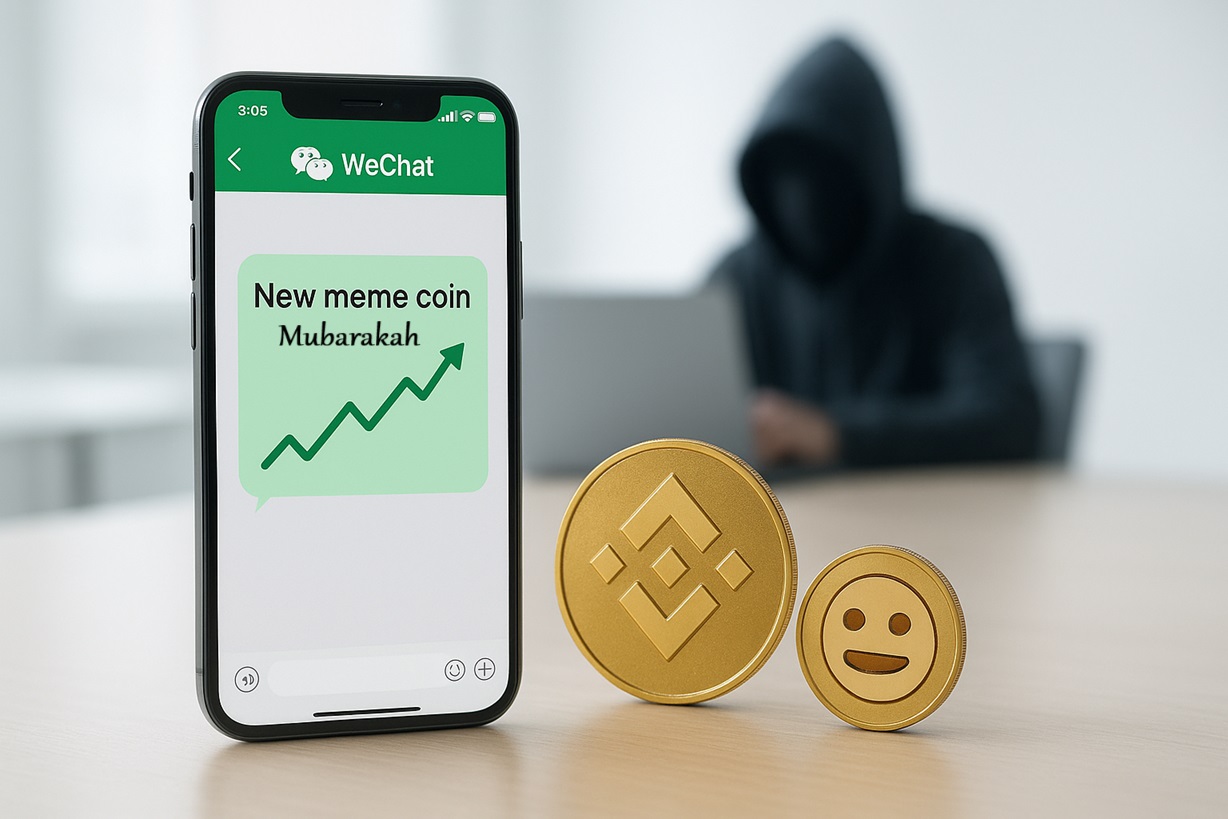
Крупный инцидент с взломом WeChat‑аккаунта со‑основательницы Binance И Хэ стал очередным напоминанием, насколько опасно слепо доверять «инсайдам» и пампам мем‑коинов в мессенджерах. Хакер использовал её аккаунт, чтобы раскрутить токен Mubarakah (MUBARAKAH), заработав, по оценкам, около $55000 долларов на классической схеме “pump‑and‑dump”. Для розничных инвесторов эта история — наглядный кейс, как соединение бренда Binance, FOMO и мем‑нарратива может за минуты превратить доверчивых трейдеров в выходную ликвидность для мошенников.
По сообщениям отраслевых медиа, злоумышленник получил доступ к WeChat‑аккаунту И Хэ и от её имени начал публиковать промо‑сообщения и контрактный адрес мем‑коина Mubarakah в закрытых группах. Многие участники восприняли это как личный шилл (агрессивная и агрессивная форма маркетинга) от топ‑менеджмента Binance и стали массово скупать токен, не сомневаясь в его легитимности.
 Читайте также
Спящий биткоин-кит перевёл 5907 BTC после восьми лет бездействия

По оценкам аналитиков, сделкам хакера принесла ему порядка 55000 долларов прибыли за короткий период, после чего цена токена обрушилась — классическая реализация схемы pump‑and‑dump на фоне искусственно созданного FOMO. Инцидент сразу попал в поле зрения ончейн‑наблюдателей и медиа, поскольку связан с фигурой одного из крупнейших криптоигроков на рынке.
Mubarakah позиционируется как мем‑токен в экосистеме BNB Chain, вдохновлённый образом самой И Хэ и женской версией популярного мем‑персонажа Mubarak. Ранее вокруг связанного проекта MUBARAK уже поднимались вопросы: часть инвесторов показывали огромные прибыли, в то время как другие указывали на концентрацию до 50% предложения токена у одного держателя и высокий риск манипуляций.
Основатель Binance Чанпэн Чжао подтвердил факт компрометации WeChat И Хэ и предупредил пользователей не покупать мем‑коины по сообщениям от взломанных аккаунтов, подчеркнув слабую защищённость традиционных соцсетей. Инцидент показывает, что даже топ‑менеджеры крупнейших бирж уязвимы перед атаками на личные аккаунты, а Web2‑платформы остаются «тонким местом» криптоиндустрии. Без базовой кибер‑гигиены (2FA, отдельные устройства, осторожность с ссылками) уязвимы не только пользователи, но и лидеры отрасли — а значит, риск подобных пампов по мотивам взломанных аккаунтов никуда не исчезнет.




 Меню
 Знания
 События
 Новости
 Курсы валют