


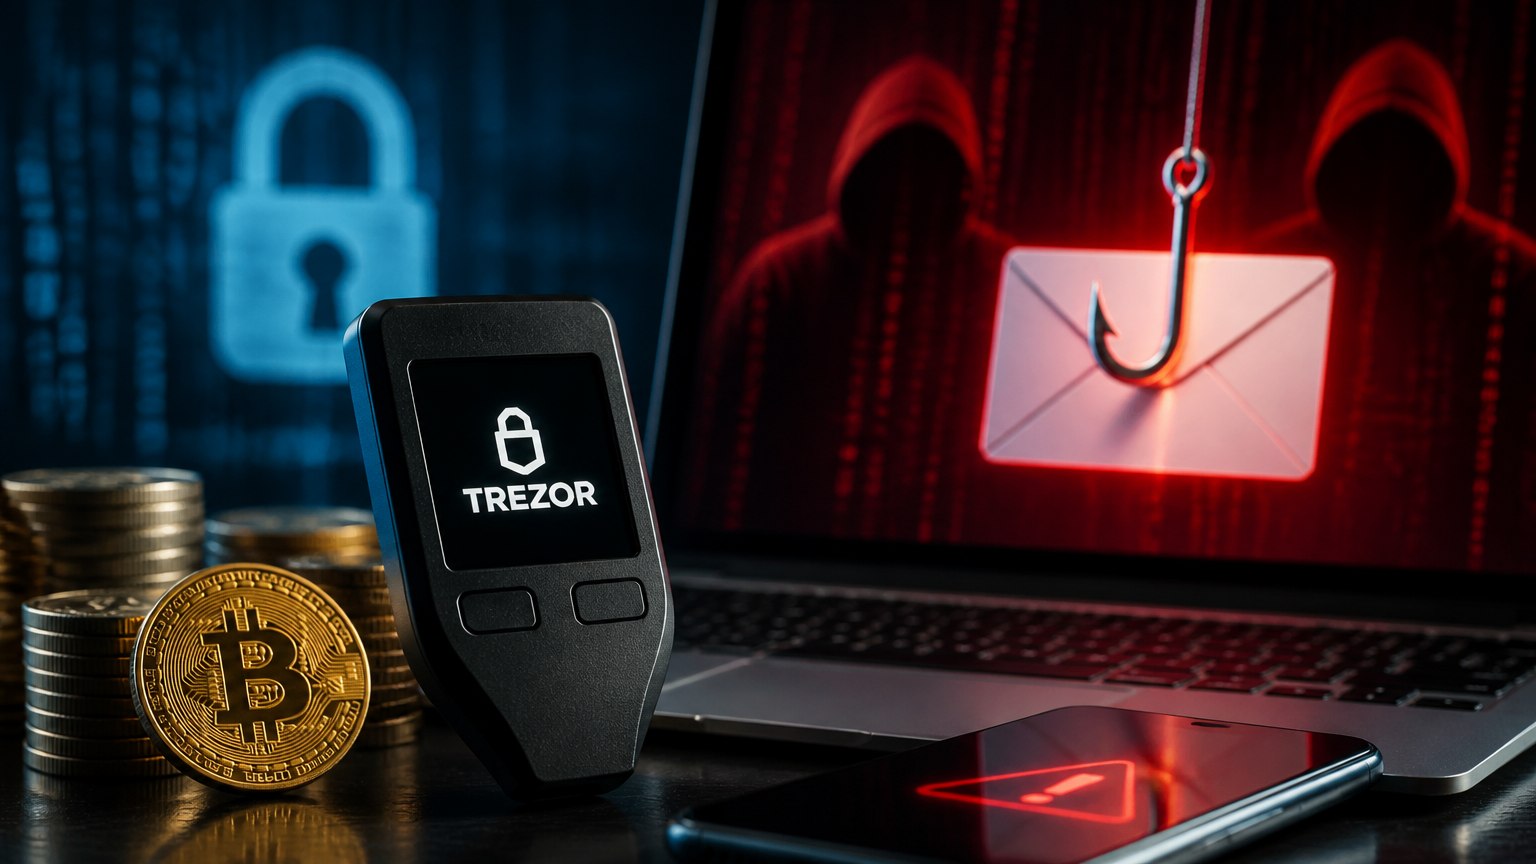
После подтверждения утечки данных своего провайдера электронной почты Brevo, компания Trezor столкнулась с массовыми фишинговыми атаками. Мошенники использовали доменное имя Trezor для отправки поддельных сообщений 347000 клиентов, что вызывает серьезные опасения по поводу безопасности.
 Читайте также
Revolut подтвердила утечку данных клиентов из-за мошеннических запросов
Масштаб атаки
Атака произошла в результате того, что хакеры получили доступ к системе Brevo, что позволило им отправлять фишинговые письма от имени Trezor. Эти письма содержали ссылки, ведущие на поддельные сайты, где пользователи могли вводить свои конфиденциальные данные, такие как резервные фразы для кошельков. Trezor подчеркнул, что их собственные системы не были затронуты, но последствия утечки данных могут быть серьезными.
Технический нюанс
С использованием домена Trezor мошенники сделали свои письма более убедительными. Trezor уже принял меры по прекращению распространения фишинговых писем, отключив домен на уровне DNS в течение 20 минут после обнаружения атаки. Однако, как указывает компания, данные, такие как имена, адреса электронной почты и номера телефонов, могут быть использованы для дальнейших фишинговых атак.
Последствия для пользователей
Эксперты предупреждают, что подобные утечки могут привести к увеличению числа атак на владельцев криптовалют. В прошлом Trezor уже сталкивался с утечками данных, когда информация о клиентах была скомпрометирована через логистического партнера ShipMonk, что затронуло почти 80700 клиентов. Это создает риск не только для финансовой безопасности, но и для физической безопасности пользователей, так как мошенники могут использовать собранные данные для целевых атак.
Что делать пользователям?
Trezor настоятельно рекомендует своим клиентам быть особенно внимательными к подозрительным письмам и никогда не вводить свои резервные фразы на сторонних сайтах. Важно помнить, что компания не запрашивает такие данные через электронную почту. Пользователи должны обновить свои пароли и включить двухфакторную аутентификацию для повышения безопасности своих аккаунтов.
Общий контекст
Инцидент с Trezor подчеркивает растущую проблему безопасности в криптоиндустрии, где утечки данных становятся все более частыми. Мошенники используют такие утечки для создания целевых атак, что делает владельцев криптовалют уязвимыми. Важно, чтобы пользователи оставались бдительными и осведомленными о текущих угрозах. Кроме того, такие инциденты подчеркивают необходимость в повышении уровня кибербезопасности как для компаний, так и для пользователей. С учетом растущего числа атак на криптовалютные кошельки, важно, чтобы пользователи знали о возможных рисках и принимали меры предосторожности.
В связи с этим, эксперты рекомендуют использовать надежные пароли и регулярно их обновлять. Также стоит обратить внимание на использование аппаратных кошельков, которые обеспечивают дополнительный уровень защиты. Важно помнить, что киберугрозы постоянно эволюционируют, и мошенники разрабатывают все более сложные схемы обмана.




 Меню
 Знания
 События
 Новости
 Курсы валют