


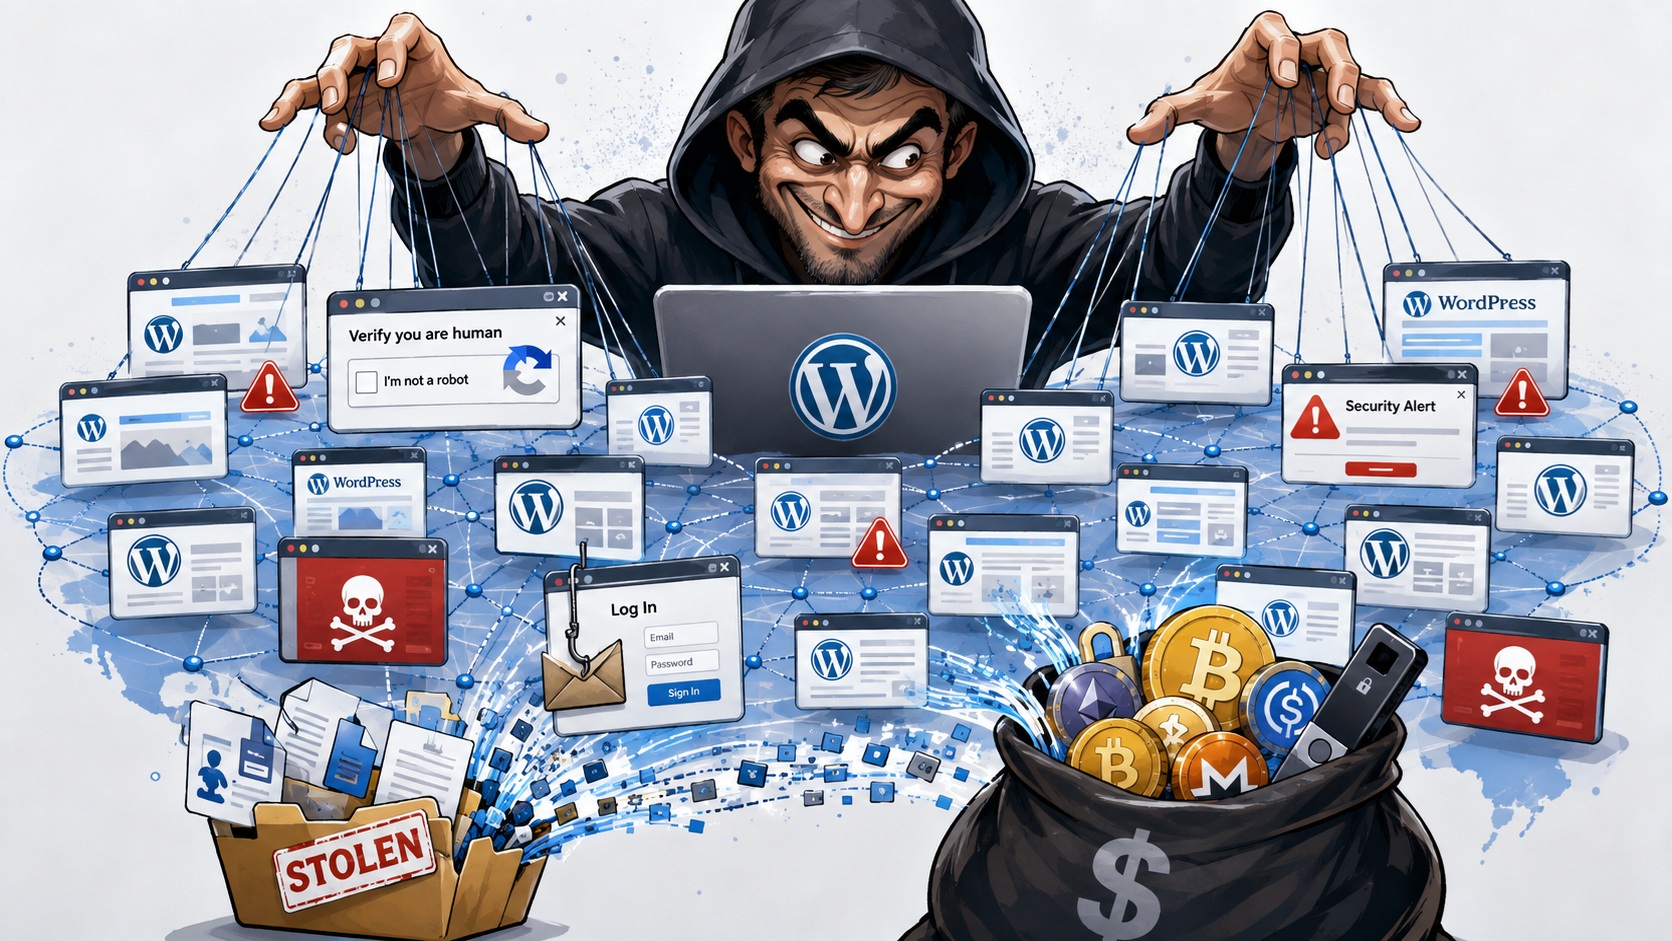
Почти 2000 взломанных сайтов на WordPress превратили в инфраструктуру для масштабной киберпреступной операции StopAndProtect. Злоумышленники использовали обычные веб-ресурсы не только для распространения вредоносного ПО, но и как командные серверы, хранилища украденных файлов и площадки для управления зараженными компьютерами. Кампанию обнаружили специалисты Check Point Research. По их данным, активность StopAndProtect удалось проследить как минимум до середины мая 2026 года. Исследователи выяснили, что атакующие контролировали около 2000 скомпрометированных WordPress-доменов. К 24 июля в журналах операции фигурировали более 6000 уникальных IP-адресов зараженных систем. Больше всего приходилось на США — 1852 адреса, еще по 630 — на Россию и Индию.
Схема заражения начиналась с поддельной CAPTCHA. Посетителю взломанного сайта предлагали якобы подтвердить, что он человек, а затем выполнить несколько действий в Windows. В действительности пользователь самостоятельно запускал PowerShell-команду, которая загружала вредоносный код. Такой прием известен как ClickFix: вместо эксплуатации сложной уязвимости преступники убеждают человека самому запустить команду. После заражения на компьютер могли загружаться сразу несколько компонентов. Один шифровал файлы и требовал выкуп, другой похищал учетные данные и документы, третий распространялся через USB-накопители и сетевые папки. Отдельный модуль блокировал экран, а еще один позволял злоумышленникам общаться с жертвой через встроенный чат. Более новые версии вредоносного ПО также могли делать скриншоты, перехватывать нажатия клавиш и извлекать информацию из WhatsApp.
 Читайте также
Трейдер потерял $24 млн на Ethereum всего за 12 секунд на Hyperliquid
Масштаб проблемы усиливает популярность WordPress. По данным Shadowserver, в июне 2026 года на этой платформе работало более 43% всех сайтов в интернете. Такая распространенность дает злоумышленникам огромный выбор потенциальных целей: достаточно найти ресурсы с устаревшим ядром, уязвимыми плагинами или заброшенными учетными записями администраторов. Особенно опасной операцию делало использование реальных сайтов. Вместо заметных вредоносных доменов атакующие прятали компоненты инфраструктуры внутри давно работающих WordPress-ресурсов. Один из исследованных сайтов использовал версию WordPress 2021 года и имел почти 40 известных проблем безопасности. Таким образом, забытый владельцем сайт мог незаметно превратиться в часть распределенной криминальной сети.
Однако именно ошибки самих хакеров помогли раскрыть масштаб операции. Некоторые каталоги на захваченных серверах оказались открытыми. Исследователи получили доступ к журналам заражений, исходному коду инструментов и данным жертв. С середины мая до конца июля специалисты собрали около 31000 скриншотов зараженных компьютеров и более 700 архивов с похищенными данными, среди которых были документы, пароли и файлы криптовалютных кошельков. Check Point считает, что в одном случае оператор StopAndProtect мог случайно заразить собственный компьютер. В результате на сервер попали внутренние файлы и инструмент для массового управления взломанными WordPress-сайтами. Эта ошибка и помогла исследователям восстановить устройство всей инфраструктуры.
История StopAndProtect показывает изменение модели кибератак: преступникам уже не обязательно строить отдельную серверную сеть. Достаточно захватить тысячи плохо обновляемых сайтов и использовать доверие к ним как прикрытие. Для владельцев WordPress главный вывод остается простым — обновления ядра и плагинов давно стали не вопросом удобства, а частью общей безопасности интернета. Пользователям также стоит насторожиться, если обычная CAPTCHA внезапно требует открыть PowerShell, Terminal, окно «Выполнить» или вставить туда скопированную команду. Нормальная проверка «я не робот» не должна заставлять человека запускать команды за пределами браузера. Именно такой простой социальный прием в StopAndProtect превращал посетителя легитимного сайта в следующую жертву.




 Меню
 Знания
 События
 Новости
 Курсы валют