


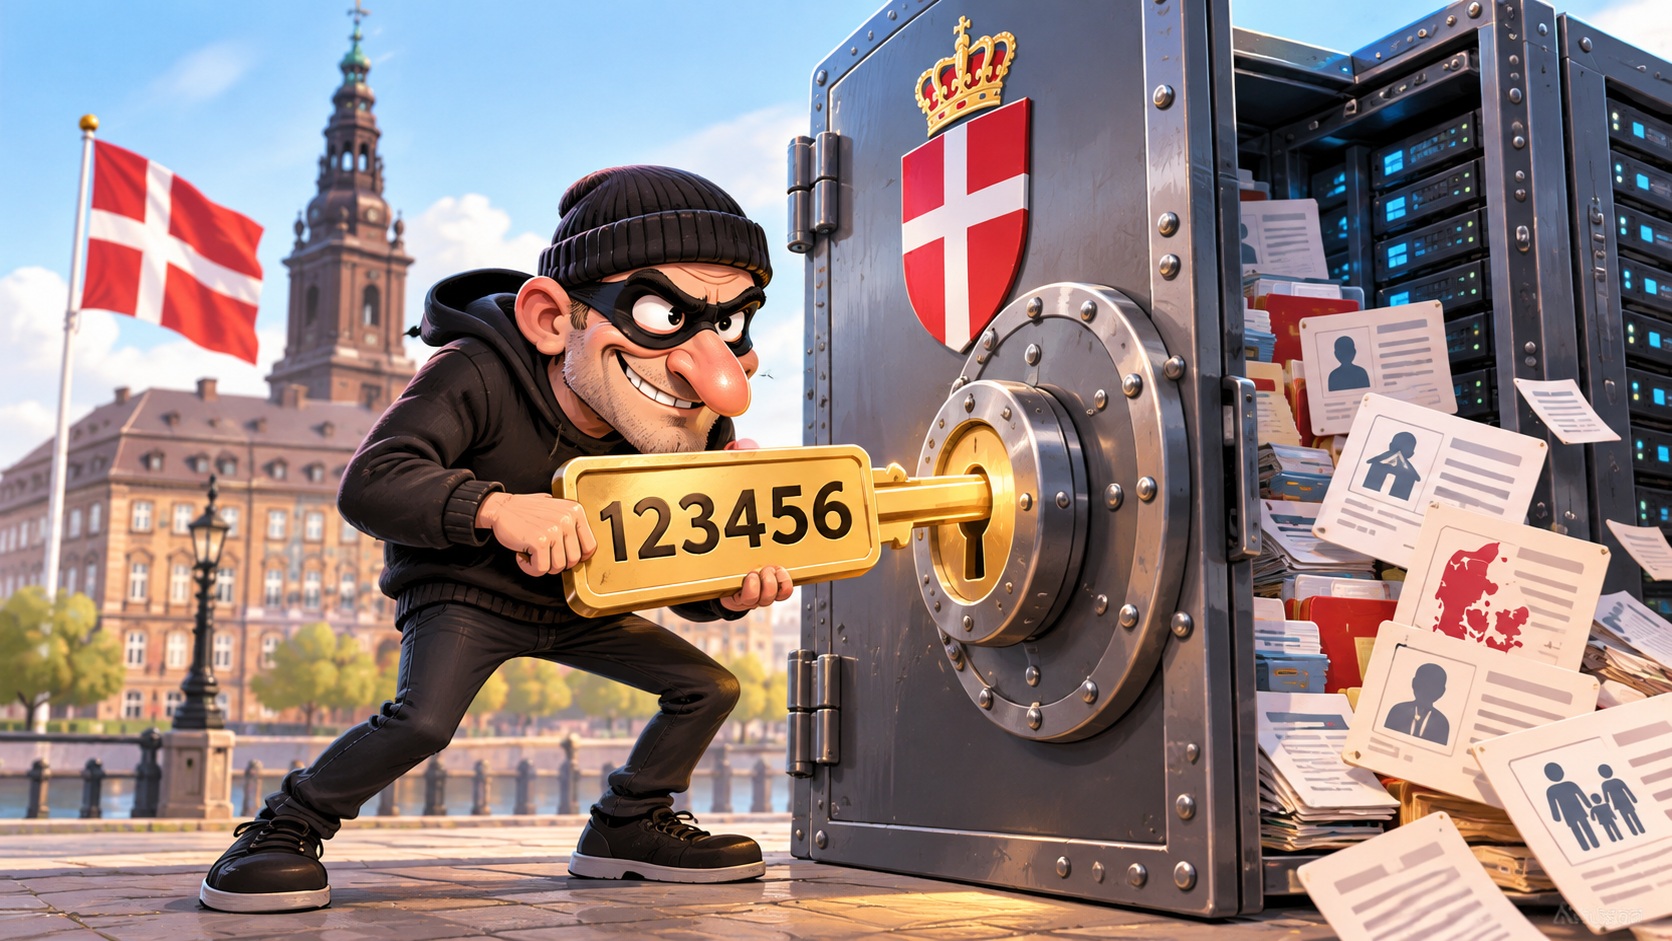
В Дании произошла масштабная утечка персональных данных. Злоумышленник получил несанкционированный доступ к государственному реестру населения CPR, содержащему сведения о миллионах граждан. По словам предполагаемого хакера, одной из причин взлома стал примитивный пароль «123456», использовавшийся сторонней IT-компанией. Инцидент затронул около 8,8 млн записей, включая данные действующих жителей страны, эмигрантов и умерших людей. Датские власти официально подтвердили несанкционированный доступ, однако информацию о конкретном пароле пока не подтвердили.
Как хакер получил доступ к государственным данным
 Читайте также
Криптовалюты в России легализуют: рынок может заработать до конца 2026 года

По информации Tom’s Hardware, злоумышленник проник в систему через компанию Pays ApS, предоставляющую клиентам услуги доступа к датскому Центральному регистру населения. Предполагаемый участник атаки утверждает, что одна из скомпрометированных учётных записей была защищена паролем «123456».
У компании имелся законный доступ к государственному реестру, которым и воспользовался злоумышленник. Управляющий директор Pays ApS Софи Лаурсен подтвердила, что для извлечения данных использовался доступ компании.
Какие данные оказались под угрозой
Согласно официальному сообщению датских властей от 5 октября, злоумышленники получили доступ к следующим сведениям:
— Имена и фамилии зарегистрированных лиц.
— Адреса проживания.
— Персональные идентификационные номера CPR.
— Другие сведения, доступные через систему регистра.
Всего CPR содержит около 11 млн записей. Таким образом, инцидент затронул примерно 80% базы данных, но это не означает, что пострадали 8,8 млн ныне проживающих граждан. Данные лиц, оформивших специальную защиту имени и адреса, согласно официальному сообщению, не были раскрыты в этой части.
Взлом обнаружили не сразу.
Подозрительная активность происходила в сентябре 2026 года. Администрация регистра обнаружила нарушения только 2 октября, когда было выявлено необычно большое количество запросов. По сообщениям СМИ, дополнительным сигналом стал счёт, отражавший аномальную активность компании. После обнаружения инцидента доступ сторонней организации к CPR заблокировали. Дело передали полиции и датскому регулятору по защите персональных данных Datatilsynet.
Почему эта утечка особенно опасна
В отличие от обычного пароля, персональный идентификационный номер невозможно просто поменять после утечки. Полученные сведения потенциально могут использоваться для мошенничества, подделки личности и целевых фишинговых атак. Зная имя, адрес и персональный номер человека, преступникам проще выдавать себя за представителей государственных организаций или банков. Предполагаемый хакер заявил, что не собирается продавать или публиковать похищенную информацию. Однако независимого подтверждения дальнейшей судьбы данных нет.
Инцидент в Дании показал, что даже государственная информационная система может оказаться уязвимой из-за недостаточной защиты учётной записи стороннего подрядчика. Проблема заключается не только в простом пароле, но и в отсутствии своевременного обнаружения миллионов подозрительных запросов.
Главный урок: сложные пароли, многофакторная аутентификация, ограничение доступа подрядчиков и автоматический мониторинг аномальной активности должны быть обязательными элементами защиты государственных баз данных.





 Меню
 Знания
 События
 Новости
 Курсы валют