


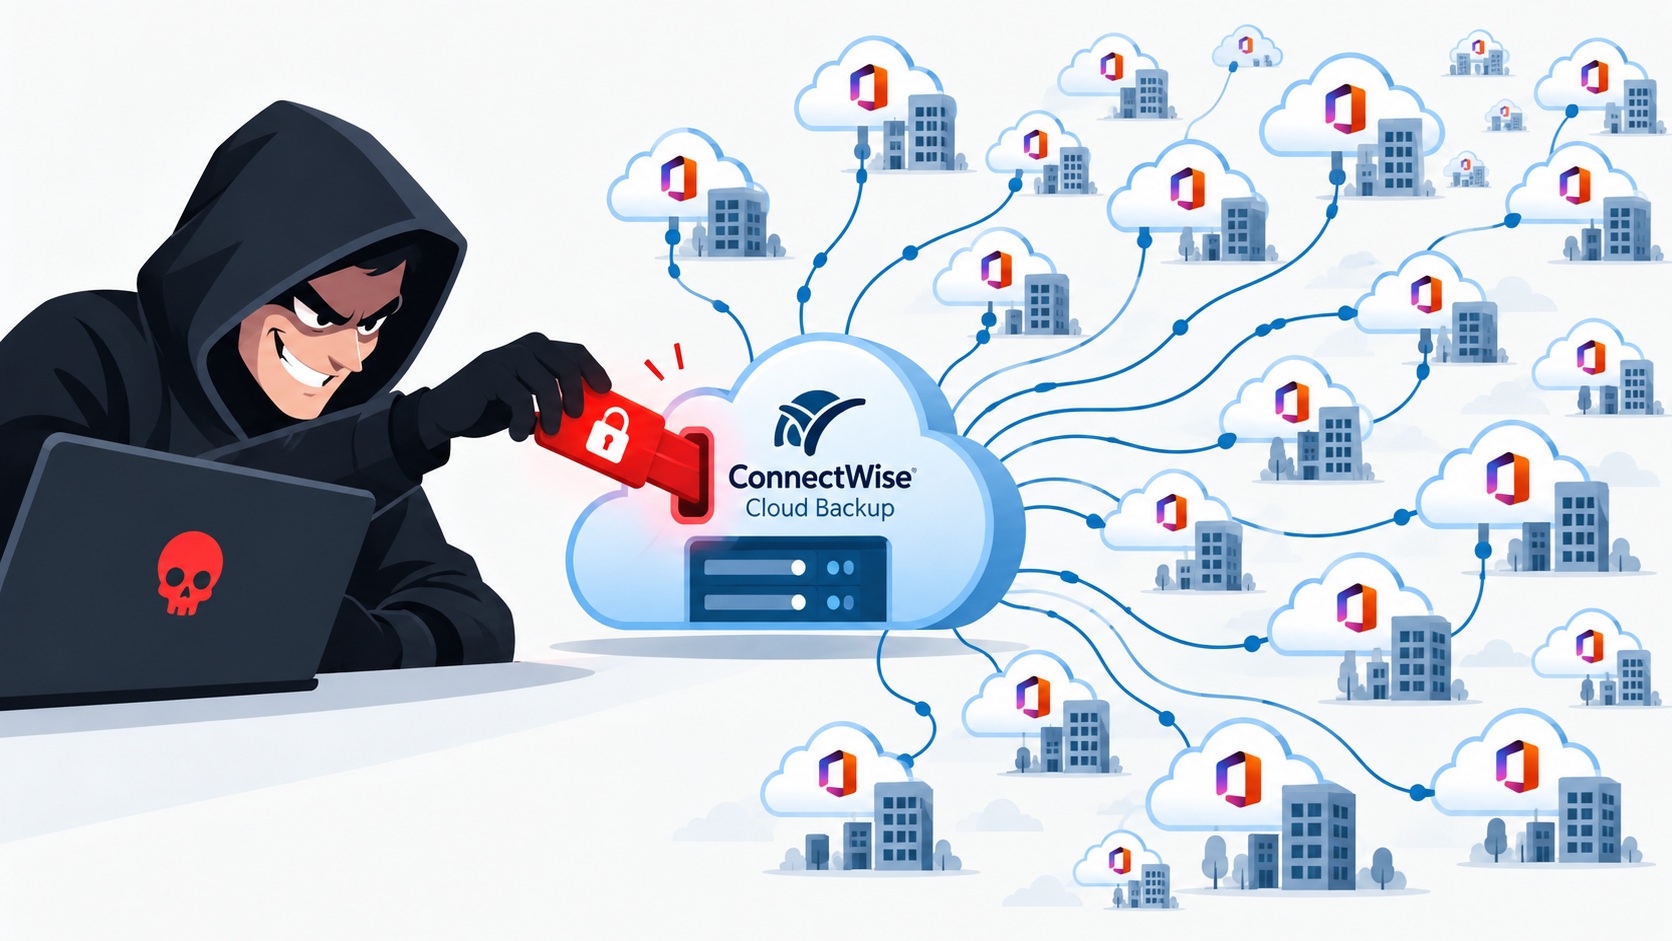
Хакеры получили несанкционированный доступ к 173 корпоративным средам Microsoft 365, воспользовавшись скомпрометированными учётными данными сервиса резервного копирования ConnectWise Cloud Backup. Атака поставила под угрозу электронную почту, документы и другие конфиденциальные данные организаций.
По информации специалистов по кибербезопасности Huntress, злоумышленники использовали учётные данные доверенного приложения, ранее известного как SkyKick. Сервис предназначен для резервного копирования данных Microsoft 365 и обладает широкими разрешениями на работу с корпоративной информацией.
 Читайте также
BTC взлетел выше $85000: ликвидации шортов и притоки в ETF поддержали рынок

Как хакерам удалось обойти защиту Microsoft
Особенность атаки заключается в том, что злоумышленникам не потребовалось взламывать каждую организацию отдельно. Получив доступ к учётным данным ConnectWise Cloud Backup, они смогли использовать уже предоставленные сервису полномочия. Приложение имело доступ к корпоративной почте Outlook, файлам OneDrive и SharePoint, перепискам Microsoft Teams и информации о пользователях.
Подозрительная активность была зафиксирована 15 октября. Хакеры последовательно подключались к корпоративным средам, используя автоматизированные инструменты. В отдельных случаях исследователи обнаружили попытки расширить привилегии и добавить новые учётные данные к другим доверенным приложениям. Это могло позволить злоумышленникам сохранить доступ даже после блокировки первоначально скомпрометированного сервиса.
ConnectWise приостановила работу облачного сервиса
После обнаружения атаки компания ConnectWise отключила затронутые подключения и временно приостановила работу Cloud Backup. В результате клиентам стали недоступны функции резервного копирования и восстановления данных. В официальном сообщении компания подчеркнула, что пока не обнаружила признаков компрометации резервных копий, хранящихся в её инфраструктуре. При этом отсутствие подтверждённой утечки резервных копий не исключает возможного доступа злоумышленников к информации непосредственно в корпоративных облаках Microsoft 365. Расследование продолжается.
Чем опасен этот инцидент
Атака на ConnectWise демонстрирует одну из ключевых уязвимостей современной облачной инфраструктуры — зависимость безопасности организаций от сторонних сервисов. Приложения резервного копирования получают широкие полномочия, необходимые для защиты данных. Однако при компрометации такого приложения эти же разрешения могут использовать злоумышленники. Эксперты рекомендуют организациям проверить журналы подключений Microsoft 365, пересмотреть разрешения сторонних приложений и убедиться в отсутствии подозрительных изменений учётных данных.
Главный риск подобных атак заключается в том, что компрометация одного поставщика услуг может одновременно поставить под угрозу десятки или сотни компаний. При этом масштаб возможной утечки информации в данном инциденте ещё предстоит установить.





 Меню
 Знания
 События
 Новости
 Курсы валют