


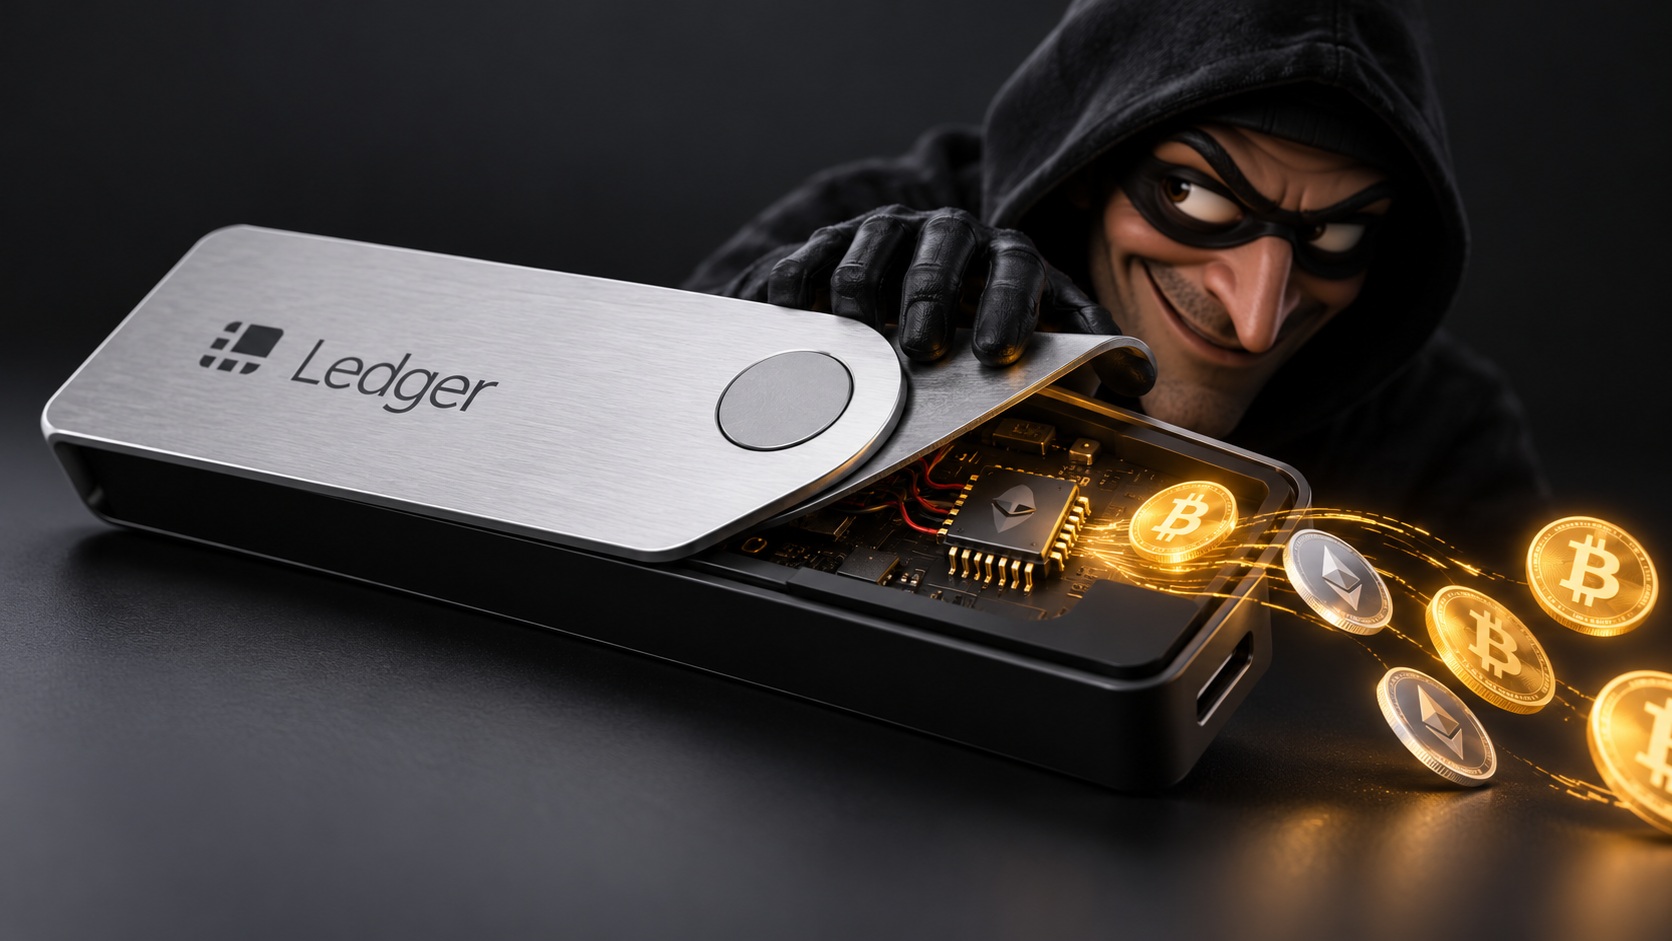
Масштабная атака на владельцев аппаратных криптокошельков Ledger привела к хищению цифровых активов примерно на $90 млн. Преступники не взламывали блокчейн или программное обеспечение производителя. Вместо этого они внедряли шпионские компоненты в оригинальные устройства и возвращали их в продажу. Покупатели даже не подозревали, что их криптовалюта окажется под угрозой с момента первого включения кошелька. Об инциденте сообщила Financial Times. Французская компания Ledger подтвердила физическую модификацию отдельных устройств, подчеркнув, что её собственная инфраструктура не была скомпрометирована.
Как преступники превратили криптокошельки в инструменты кражи
 Читайте также
Скрытый текст в PDF может угнать ИИ-ассистента: исследователи показали новую атаку

Злоумышленники разработали многоэтапную схему, подготовка которой заняла несколько месяцев. Они приобретали оригинальные аппаратные кошельки Ledger, вскрывали корпуса и устанавливали внутрь специально изготовленные электронные компоненты. Модифицированные устройства затем возвращались в торговую сеть через посредников в Юго-Восточной Азии. Одним из каналов распространения оказался продавец CryptoBilis, работавший на рынках Малайзии, Индонезии и Филиппин.
Внешне кошельки выглядели исправными. Они сохраняли стандартную функциональность, поэтому покупатели могли не заметить постороннего оборудования. Главная опасность скрывалась внутри корпуса, рядом с экраном.
Как работал шпионский чип
При первоначальной настройке аппаратный кошелёк генерирует фразу восстановления — последовательность из 24 слов, позволяющую восстановить доступ к криптовалютным активам. В обычных условиях эта информация должна оставаться известной исключительно владельцу. Однако установленный преступниками электронный модуль перехватывал слова, отображаемые на экране устройства. Затем данные передавались злоумышленникам через мобильную сеть LTE с использованием встроенной eSIM. Получив фразу восстановления, преступники могли воссоздать кошелёк на другом устройстве и перевести криптовалюту на собственные адреса.
При этом злоумышленникам не потребовалось взламывать защищённый чип Secure Element, изменять прошивку или вмешиваться в механизм цифровой подписи транзакций.
Таким образом, основной механизм защиты аппаратных кошельков остался работоспособным, но секретная информация была похищена в момент её отображения пользователю. Ущерб достиг десятков миллионов долларов.
По информации Financial Times, организованная преступная группа похитила около $90 млн в криптовалюте. Оценки аналитических компаний различаются. Galaxy Research сообщала примерно о $91 млн, тогда как отдельное блокчейн-расследование Bitquery оценивало масштаб хищений более чем в $100 млн.
Эти цифры остаются оценочными и могут изменяться по мере обнаружения новых пострадавших адресов.
По данным Ledger, преступники создали собственную инфраструктуру для получения похищенных фраз восстановления, вывода цифровых активов и последующего сокрытия их происхождения. Компания охарактеризовала произошедшее как одну из наиболее сложных организованных атак на пользователей аппаратных кошельков.
15 октября компания опубликовала официальное разъяснение инцидента.
Ledger подчеркнула, что её серверы, операционная система устройств и защищённые микросхемы не были взломаны. Атака произошла после того, как оригинальные кошельки покинули контролируемую производителем цепочку поставок. Производитель заявил о пересмотре мер защиты устройств от физического вмешательства и усилении контроля за каналами реализации продукции.
Как защитить свою криптовалюту
Инцидент показывает, что даже аппаратный кошелёк не обеспечивает абсолютной безопасности. Пользователям необходимо учитывать не только программные угрозы, но и возможность физической подмены компонентов. Специалисты рекомендуют приобретать устройства непосредственно у производителя, избегать покупки бывших в употреблении кошельков и внимательно относиться к происхождению оборудования.
Особенно важно никогда не вводить фразу восстановления на сторонних сайтах, не передавать её третьим лицам и не хранить в облачных сервисах. При подозрении на физическую модификацию устройства следует прекратить его использование. Если такой кошелёк уже применялся для хранения криптовалюты, активы необходимо перевести на новый, заведомо безопасный кошелёк с новой фразой восстановления.




 Меню
 Знания
 События
 Новости
 Курсы валют